Domain online-wireless.de kaufen?
Wir ziehen mit dem Projekt
online-wireless.de um.
Sind Sie am Kauf der Domain
online-wireless.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain online-wireless.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Racker, Heinrich: Übertragung und GegenübertragungÜbertragung und Gegenübertragung , Studien zur psychoanalytischen Technik , Seitenschweller > Karosserie & Exterieur Styling , Auflage: 8. Auflage, Erscheinungsjahr: 20230710, Produktform: Kartoniert, Titel der Reihe: Psychologie und Person#20#, Autoren: Racker, Heinrich, Übersetzung: Krichhauff, Gisela, Edition: NED, Auflage: 23008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 221, Keyword: Buch; Gegenübertragung; Gegenübertragungsneurose; Psychiatrie; Psychoanalyse; Psychologie; Psychotherapie; Sigmund Freud; psychoanalytisches Verfahren; Übertragung, Fachschema: Übertragung (psychologisch)~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse, Warengruppe: HC/Psychoanalyse, Fachkategorie: Psychoanalyse (Freud), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reinhardt Ernst, Verlag: Reinhardt Ernst, Verlag: Reinhardt, Ernst, GmbH & Co. KG, Länge: 226, Breite: 148, Höhe: 15, Gewicht: 364, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: 2378359, Vorgänger EAN: 9783497016358, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
In welche Richtung muss die Antenne ausgerichtet sein, um den besten Empfang für das WLAN-Signal zu gewährleisten?
Die Antenne sollte in Richtung des WLAN-Senders ausgerichtet sein. Hindernisse wie Wände oder Möbel können den Empfang beeinträchtigen. Eine Positionierung in der Nähe von elektronischen Geräten sollte vermieden werden. **
-
Warum sendet der Router kein WLAN-Signal?
Es gibt verschiedene mögliche Gründe dafür, dass der Router kein WLAN-Signal sendet. Es könnte sein, dass das WLAN deaktiviert ist, dass es technische Probleme mit dem Router gibt, dass das WLAN-Signal durch Störungen beeinträchtigt wird oder dass das WLAN-Passwort falsch eingegeben wurde. Es ist ratsam, den Router neu zu starten, die Einstellungen zu überprüfen und gegebenenfalls den Kundensupport des Internetanbieters zu kontaktieren, um das Problem zu lösen. **
-
Wie kann ich einen OpenWrt-Router mit WLAN-Verbindung einrichten, um ein eigenes WLAN-Netzwerk zu erstellen?
Um einen OpenWrt-Router mit WLAN-Verbindung einzurichten, musst du zuerst die OpenWrt-Firmware auf deinem Router installieren. Dann kannst du über die Benutzeroberfläche des Routers auf die Einstellungen zugreifen und ein neues WLAN-Netzwerk erstellen. Du kannst den Netzwerknamen (SSID) und das Passwort festlegen und auch andere Einstellungen wie die Verschlüsselungsmethode und den Kanal auswählen. **


Warum ist das Signal vom WLAN-Router schlechter?
Es gibt mehrere mögliche Gründe, warum das Signal vom WLAN-Router schlechter sein könnte. Zum einen können physische Hindernisse wie Wände oder Möbel die Signalstärke beeinträchtigen. Zum anderen können auch andere elektronische Geräte in der Nähe des Routers, wie zum Beispiel Mikrowellen oder Babyfone, das WLAN-Signal stören. Schließlich kann auch eine Überlastung des Routers durch zu viele gleichzeitige Verbindungen zu einer schlechteren Signalqualität führen. **
Ist die Antenne an meinem WLAN-Router eine Dipolantenne?
Es ist möglich, dass die Antenne an Ihrem WLAN-Router eine Dipolantenne ist, da diese Art von Antenne häufig in WLAN-Routern verwendet wird. Eine Dipolantenne besteht aus zwei gleich langen Stäben, die parallel zueinander angeordnet sind und eine symmetrische Strahlung erzeugen. Um sicher zu sein, können Sie jedoch die Spezifikationen Ihres WLAN-Routers überprüfen oder den Hersteller kontaktieren. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
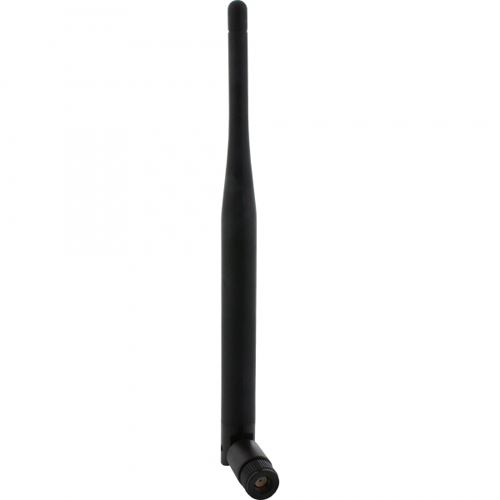
INLINE WLAN Antenne, für AP und Router, SMA, 5dBiDie praktische WLAN (Wireless LAN) Antenne mit Gelenk kann als Reichweitenverstärker für WLAN Karten oder Router/ AccessPoints genutzt werden (sofern diese einen SMA-Reverse Anschluss haben) um einen besseren Empfang zu erreichen.7,90 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
In welche Richtung muss die Antenne ausgerichtet sein, um den besten Empfang für das WLAN-Signal zu gewährleisten?
Die Antenne sollte in Richtung des WLAN-Senders ausgerichtet sein. Hindernisse wie Wände oder Möbel können den Empfang beeinträchtigen. Eine Positionierung in der Nähe von elektronischen Geräten sollte vermieden werden. **
Ähnliche Suchbegriffe für Botnet
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Racker, Heinrich: Übertragung und GegenübertragungÜbertragung und Gegenübertragung , Studien zur psychoanalytischen Technik , Seitenschweller > Karosserie & Exterieur Styling , Auflage: 8. Auflage, Erscheinungsjahr: 20230710, Produktform: Kartoniert, Titel der Reihe: Psychologie und Person#20#, Autoren: Racker, Heinrich, Übersetzung: Krichhauff, Gisela, Edition: NED, Auflage: 23008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 221, Keyword: Buch; Gegenübertragung; Gegenübertragungsneurose; Psychiatrie; Psychoanalyse; Psychologie; Psychotherapie; Sigmund Freud; psychoanalytisches Verfahren; Übertragung, Fachschema: Übertragung (psychologisch)~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse, Warengruppe: HC/Psychoanalyse, Fachkategorie: Psychoanalyse (Freud), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reinhardt Ernst, Verlag: Reinhardt Ernst, Verlag: Reinhardt, Ernst, GmbH & Co. KG, Länge: 226, Breite: 148, Höhe: 15, Gewicht: 364, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: 2378359, Vorgänger EAN: 9783497016358, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum sendet der Router kein WLAN-Signal?
Es gibt verschiedene mögliche Gründe dafür, dass der Router kein WLAN-Signal sendet. Es könnte sein, dass das WLAN deaktiviert ist, dass es technische Probleme mit dem Router gibt, dass das WLAN-Signal durch Störungen beeinträchtigt wird oder dass das WLAN-Passwort falsch eingegeben wurde. Es ist ratsam, den Router neu zu starten, die Einstellungen zu überprüfen und gegebenenfalls den Kundensupport des Internetanbieters zu kontaktieren, um das Problem zu lösen. **
-
Wie kann ich einen OpenWrt-Router mit WLAN-Verbindung einrichten, um ein eigenes WLAN-Netzwerk zu erstellen?
Um einen OpenWrt-Router mit WLAN-Verbindung einzurichten, musst du zuerst die OpenWrt-Firmware auf deinem Router installieren. Dann kannst du über die Benutzeroberfläche des Routers auf die Einstellungen zugreifen und ein neues WLAN-Netzwerk erstellen. Du kannst den Netzwerknamen (SSID) und das Passwort festlegen und auch andere Einstellungen wie die Verschlüsselungsmethode und den Kanal auswählen. **
-
Warum ist das Signal vom WLAN-Router schlechter?
Es gibt mehrere mögliche Gründe, warum das Signal vom WLAN-Router schlechter sein könnte. Zum einen können physische Hindernisse wie Wände oder Möbel die Signalstärke beeinträchtigen. Zum anderen können auch andere elektronische Geräte in der Nähe des Routers, wie zum Beispiel Mikrowellen oder Babyfone, das WLAN-Signal stören. Schließlich kann auch eine Überlastung des Routers durch zu viele gleichzeitige Verbindungen zu einer schlechteren Signalqualität führen. **
-
Ist die Antenne an meinem WLAN-Router eine Dipolantenne?
Es ist möglich, dass die Antenne an Ihrem WLAN-Router eine Dipolantenne ist, da diese Art von Antenne häufig in WLAN-Routern verwendet wird. Eine Dipolantenne besteht aus zwei gleich langen Stäben, die parallel zueinander angeordnet sind und eine symmetrische Strahlung erzeugen. Um sicher zu sein, können Sie jedoch die Spezifikationen Ihres WLAN-Routers überprüfen oder den Hersteller kontaktieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.